Auditer le code écrit par l'IA en liant les invites aux commits git
brain0, de Brain0 Ai, est un serveur MCP et un outil d'observabilité de sécurité qui enregistre les interactions de codage assistées par l'IA pour produire une provenance à preuve de falsification pour les commits. L'application relie des invites en langage naturel aux modifications git résultantes, détecte les modifications non intentionnelles et attribue des niveaux de risque aux commits pour soutenir les flux de travail d'audit. Elle fonctionne comme un démon Rust local-first avec des embeddings sur appareil et une rédaction de secrets, destiné aux développeurs, aux auditeurs de sécurité et aux équipes DevSecOps.
Il associe les invites aux commits afin que les équipes puissent auditer les décisions des agents
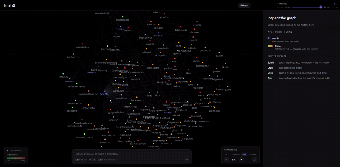
brain0 construit un Graphique de Décision Passif qui relie chaque invite AI au commit git exact qu'il a déclenché, créant un enregistrement navigable pour une révision post-hoc. Attestations de provenance signées et stockage adressé au contenu ajoutent des preuves de falsification pour les audits de la chaîne d'approvisionnement. Les sorties sont enregistrées sous forme d'artefacts structurés, permettant aux auditeurs de parcourir l'invite → la transcription de l'agent → le diff sans changer l'historique des commits existants.
La détection de dérive et le scoring des risques signalent les incohérences entre l'intention et le changement
L'outil compare l'intention déclarée d'un agent avec le diff git réel et met en évidence les modifications non mentionnées ou inattendues avec sa fonction de Détection de Dérive. Un mécanisme de Scoring des Risques Basé sur les Preuves attribue des niveaux de risque aux commits, et l'Audit DLP scanne les transcriptions à la recherche de secrets exposés ou de PII. Ces sorties sont diagnostiques, destinées à faire ressortir des éléments pour les examinateurs humains plutôt que d'auto-remédier le code.
Le déploiement dépend du support MCP et des composants de l'espace de travail TypeScript
brain0 fonctionne comme un démon Rust local mais nécessite Node.js v20+ et pnpm pour son espace de travail TypeScript, et il s'intègre uniquement avec des agents et IDE conformes à MCP tels que Claude Code, Cursor et Windsurf. Des modèles locaux optionnels sont pris en charge via Ollama. Ces exigences environnementales déterminent où l'outil peut être installé et quels agents de codage seront visibles pour son graphique de décision.
Le fonctionnement passif, local-first s'adapte aux flux de travail d'audit sans changer les habitudes des développeurs
L'application surveille l'activité des agents de manière passive et ne nécessite pas de hooks git ou de réécritures de flux de travail, permettant ainsi aux équipes de l'adopter sans modifier les commits quotidiens. La Rédaction des Secrets s'exécute lors de l'ingestion pour masquer les identifiants et les PII avant le stockage, et le système est conçu pour fonctionner hors ligne par défaut, gardant les embeddings et les graphiques de décision sur l'appareil afin de s'aligner avec des environnements sensibles à la vie privée.
Le mieux adapté aux équipes prêtes à utiliser des outils d'observabilité open-source
En tant que projet open-source dirigé par Nicola Alessi avec une traction visible dans les cercles de développement de l'IA, brain0 convient aux équipes d'ingénierie et de sécurité qui peuvent déployer et maintenir des intégrations et agir sur les preuves qu'il produit. Les organisations devraient planifier des processus de gouvernance et de révision afin que les artefacts d'audit se traduisent par des étapes d'application, car le projet fournit des enregistrements d'analyse plutôt qu'une application automatisée des politiques.